Lucía abre Google Search Console, escribe su cuenta, espera ver sus páginas y se encuentra con una pantalla vacía. La tienda online acaba de salir, el equipo quiere saber si Google está viendo las nuevas URLs y nadie sabe quién tiene el acceso correcto. Ese bloqueo es más común de lo que parece, y casi nunca se resuelve solo con “iniciar sesión”.
El problema real no es entrar, es tener autoridad sobre la propiedad. Search Console funciona como una capa de control, no como un simple formulario, y Google deja claro que la verificación existe porque la consola muestra información sensible y permite acciones que afectan a cómo aparece un sitio en la Búsqueda documentación oficial de acceso y verificación. En una pyme, en una agencia o en un equipo de marketing distribuido, eso convierte el login en un asunto de gobernanza de acceso.
Tabla de contenido
- Por qué el acceso a Search Console es más que un login
- Requisitos previos antes de iniciar sesión
- Cómo hacer Search Console login y añadir tu propiedad
- Métodos de verificación y cuál elegir
- Gestión de usuarios y permisos en Search Console
- Problemas de acceso más comunes y cómo resolverlos
- Acceso programático y mantenimiento en 2026
Por qué el acceso a Search Console es más que un login
Una cuenta de Google abre la puerta, pero no resuelve el acceso operativo. Search Console está pensada para que el equipo vea cómo interpreta Google el sitio y para que actúe sobre su presencia, y por eso la verificación y los permisos importan tanto como la contraseña. Google lo resume en su visión general de Search Console.
La diferencia entre entrar y tener control
Decir “ya he hecho el Search Console login” solo significa que alguien entró. El valor real aparece cuando la propiedad está verificada y el equipo puede consultar datos que no están abiertos al público, como rendimiento, cobertura e indexación.
Una cuenta abierta sin verificación se parece a una oficina con la llave, pero sin acceso a los archivadores. Hay movimiento, pero no hay diagnóstico ni capacidad de decisión.
En España esto se complica cuando una web cambia de agencia, de responsable interno o de proveedor técnico. Si el alta se hizo con una cuenta personal y nadie documentó qué propiedad quedó vinculada, el acceso puede quedar atrapado en la persona equivocada. En ese punto, Search Console deja de ser una ayuda para el SEO y pasa a ser un problema de continuidad.
Por qué una agencia debe verlo como gobernanza
Una agencia necesita pensar en quién puede demostrar la propiedad, quién puede delegar permisos y quién puede revocarlos. Esa lógica evita que una salida de personal, una migración o una simple sustitución de equipo rompa el acceso a los informes.
También ayuda a separar tareas. Un perfil puede revisar datos, otro puede validar cambios técnicos y otro puede mantener la propiedad bajo control. Así, una incidencia de indexación no depende de una sola cuenta ni de una sola persona.
Ese enfoque encaja con procesos ordenados de SEO on-page y off-page, como los que resume esta guía de Optimiza Growth sobre SEO on-page y off-page. Primero se asegura la base de acceso, luego se analiza el sitio. Sin esa capa de gobernanza, el login solo abre la puerta, no el sistema.
Requisitos previos antes de iniciar sesión
Antes de abrir Search Console conviene dejar claro quién gestiona el acceso, qué propiedad se va a trabajar y qué permisos existen. Muchas incidencias no empiezan en la contraseña, sino en una cuenta personal, un dominio mal documentado o una propiedad elegida por inercia.
Lo que conviene tener listo
- Una cuenta de Google del proyecto: mejor una cuenta de empresa o de equipo, no la de una sola persona. Si alguien cambia de rol o deja la organización, el acceso no debería depender de esa cuenta.
- Acceso al DNS o al servidor: para verificar por dominio, o por un método técnico similar, hace falta poder modificar la zona DNS o el alojamiento donde se inserta la verificación.
- Una decisión sobre la propiedad: dominio completo o prefijo de URL. Esa elección cambia el método de verificación y también qué parte del sitio quedará bajo control.
La cuenta de Google solo abre la puerta. La verificación confirma que quien entra puede gestionar datos que no son públicos y realizar acciones que afectan a la presencia del sitio en la Búsqueda, según la ayuda oficial de verificación. Si el equipo no puede probar esa autoridad, el proceso se detiene ahí.
Elegir bien la propiedad desde el principio
El tipo de propiedad no es un detalle administrativo. Una propiedad de dominio agrupa variantes con y sin www, mientras que un prefijo de URL se ajusta mejor a subcarpetas, subdominios o entornos concretos. En una empresa con varios mercados, un blog en subdominio o una web en preproducción, esa decisión cambia cómo se leen los datos y quién los administra.
Elegir por costumbre suele traer problemas después. Si el sitio está dividido en secciones, idiomas o entornos, una elección mal hecha obliga a revisar informes duplicados o incompletos. En una agencia o en un equipo interno de España, esto importa todavía más cuando el proyecto cambia de manos, porque la continuidad del acceso depende de cómo se haya definido la propiedad desde el inicio.
La lógica es parecida a organizar archivadores antes de repartir llaves. Primero se decide qué va en cada carpeta, luego se asigna quién puede abrirla. En proyectos de ecommerce, portales con varias secciones o dominios internacionales, esa preparación evita errores de lectura y deja el alta lista para una gestión ordenada.
Cómo hacer Search Console login y añadir tu propiedad
El acceso empieza en la interfaz web de Google Search Console. Primero se entra con la cuenta preparada y luego se declara la propiedad que se va a gestionar. Ese orden importa, porque entrar en la cuenta no equivale todavía a ver datos del sitio.
Del inicio de sesión al alta real
Una vez autenticado, la pantalla muestra el selector de propiedades. Ahí aparece el botón para añadir propiedad, que abre el diálogo donde eliges entre Dominio y Prefijo de URL. Si el proyecto es nuevo y el equipo tiene acceso al DNS, el tipo Dominio suele dar una visión más completa. Si el objetivo es medir solo una sección concreta, el prefijo de URL es más preciso.
Después de escoger el tipo, se introduce la URL o el dominio exacto y se acepta la configuración inicial. En ese punto todavía no hay acceso a los datos, solo se ha declarado qué sitio se quiere verificar. La propiedad sigue pendiente hasta que Google confirme que quien la añade tiene autoridad para gestionarla.
Qué cambia según el tipo de propiedad
El tipo Dominio suele ser la opción más cómoda cuando una marca trabaja con variantes del mismo sitio, porque ayuda a unificar la visión. El prefijo de URL, en cambio, encaja mejor cuando el equipo quiere aislar un blog, un subdominio o una sección que requiere seguimiento independiente. Esa decisión influye también en la forma en que se compartirá el acceso después.
En una empresa española con varias sedes, o en una agencia que gestiona varios clientes, conviene que esa elección esté documentada antes de que el equipo técnico empiece a tocar nada. Si no, cada colaboración futura hereda la duda inicial.
Métodos de verificación y cuál elegir
La verificación no debería elegirse por inercia. Hay métodos rápidos, métodos más frágiles y métodos pensados para equipos con cambios frecuentes. La decisión correcta depende de cuánto control tiene el equipo sobre la web y de cuánto va a durar esa configuración.
Comparativa de métodos de verificación en Search Console
| Método | Tiempo | Robustez | Mejor para |
|---|---|---|---|
| Fichero HTML | Rápido si el servidor está accesible | Media, depende de no romperse en cambios de hosting | Sitios sencillos con acceso web directo |
| Metaetiqueta | Rápido, cómodo para perfiles no técnicos | Media-baja, puede perderse en cambios de plantilla | Blogs pequeños y sitios gestionados por CMS |
| Google Analytics | Muy rápido si ya está bien instalado | Media, depende de la continuidad del tag | Equipos que ya usan Analytics con orden |
| Google Tag Manager | Rápido y flexible | Media-alta, si el contenedor está bien gobernado | Equipos de marketing con gestión centralizada |
| DNS TXT | Algo más lento al principio | Alta, porque no depende del CMS | Empresas, agencias y dominios con cambios frecuentes |
La verificación por DNS TXT suele ser la más fiable para empresas y agencias en España, porque no depende del diseño del sitio ni de la plantilla. Si el CMS cambia, si la web se rediseña o si el blog pasa a otro entorno, la validación sigue viva mientras el dominio siga bajo control del equipo.
Cómo decidir sin perder tiempo
- Blog pequeño o sitio sencillo: metaetiqueta o Google Tag Manager si ya está bien implantado.
- Ecommerce o marca con varios equipos: DNS TXT, porque resiste mejor migraciones y ajustes técnicos.
- Corporación o agencia con múltiples propiedades: dominio verificado y permisos bien repartidos, para no duplicar trabajo.
La documentación oficial de Google y sus flujos de ayuda dejan claro que la propiedad debe verificarse antes de operar y que la consola ofrece datos sensibles solo a usuarios autorizados ayuda de propiedad y acceso. Ese es el criterio que manda: no es solo “qué método entra más rápido”, sino cuál sobrevive mejor a cambios reales.
Gestión de usuarios y permisos en Search Console
Una vez que la propiedad está activa, el trabajo serio empieza con los permisos. En un equipo bien organizado, Search Console no se comparte pasando contraseñas, sino asignando acceso desde los ajustes de la propiedad. Eso deja trazabilidad y evita perder el control cuando alguien cambia de proyecto.
Roles que sí conviene distinguir
- Propietario verificado: quien ha demostrado la propiedad y puede administrar el acceso principal.
- Propietario delegado: quien recibe control sin volver a pasar por todo el proceso técnico.
- Usuario con permisos completos o restringidos: quien consulta más o menos información según lo que necesite hacer.
La ruta práctica es entrar en Ajustes > Usuarios y permisos, añadir la dirección de correo y asignar el rol que corresponda. Para agencias, lo más limpio es que el cliente conserve al menos un propietario verificado y que la agencia trabaje con permisos delegados o de usuario completo, según la necesidad operativa.
Cómo evitar que el acceso se rompa
Cuando un colaborador sale del proyecto, el acceso se revoca desde el mismo panel. No hace falta esperar a que cambie la contraseña de toda la empresa ni improvisar con reenvíos de correos. Ese detalle parece menor, pero evita una situación muy habitual en pymes y despachos: el dato está en la cuenta de una persona, no en la organización.
Buena práctica: si una agencia externa toca el sitio, el cliente debe conservar el control último de la propiedad. La agencia trabaja sobre permisos, no sobre la titularidad.
Para equipos que colaboran con proveedores, también ayuda documentar quién es propietario, quién tiene permisos completos y quién solo consulta. Si quieres revisar ese orden en una auditoría más amplia de rastreo, cobertura y señales técnicas, encaja bien con un proceso como el de esta auditoría SEO técnico. Así el acceso deja de depender de memoria y pasa a formar parte del sistema.
Problemas de acceso más comunes y cómo resolverlos
Mucha gente asume que, si puede entrar con Google, ya está todo resuelto. No lo está. Los bloqueos más molestos aparecen justo después del login, cuando la propiedad no responde, el dato no aparece o la integración falla sin explicaciones claras.

Fallos que suelen repetirse
- Propiedad no verificada tras una migración: suele pasar cuando cambia el dominio, el CMS o el proveedor y nadie rehace la validación.
- Pérdida del correo del propietario original: el acceso existe en teoría, pero ya no hay forma de administrar permisos.
- Conflicto entre versiones del sitio: a veces el equipo verifica una versión y luego intenta leer otra distinta.
- Datos visibles para unos usuarios y no para otros: normalmente es un problema de permisos, no de indexación.
- Errores al conectar una API o un dashboard: muchas veces el problema está en la autorización o en el alcance del token, no en Search Console.
La solución empieza por identificar si el problema es de propiedad, de permisos o de integración. Si la propiedad no está reclamada, hay que pedir acceso a un propietario actual o rehacer la verificación en el método que el equipo pueda sostener. Si el conflicto aparece tras cambiar de agencia, conviene migrar la titularidad operativa antes de tocar informes o dashboards.
Mini protocolo para no volver a atascarse
- Comprobar quién es propietario real.
- Revisar si la propiedad sigue verificada.
- Verificar que el correo del acceso sigue activo.
- Confirmar qué versión del sitio se está midiendo.
- Actualizar permisos cuando cambia el equipo.
Ese orden evita falsas alarmas y ahorra tiempo. Si un usuario ve la propiedad pero no ve datos, casi siempre falta una pieza de gobernanza, no una magia técnica.
Acceso programático y mantenimiento en 2026
La interfaz web sigue siendo la puerta principal, pero en muchos equipos ya no basta. Google mantiene Search Console como una herramienta basada en navegador, y al mismo tiempo ofrece acceso programático para informes y acciones, lo que encaja con flujos de trabajo más automatizados y con integraciones de agencia punto de partida para desarrolladores. En la práctica, el login empieza a parecerse menos a un formulario y más a una política de acceso.
Cómo pensar el acceso cuando hay automatización
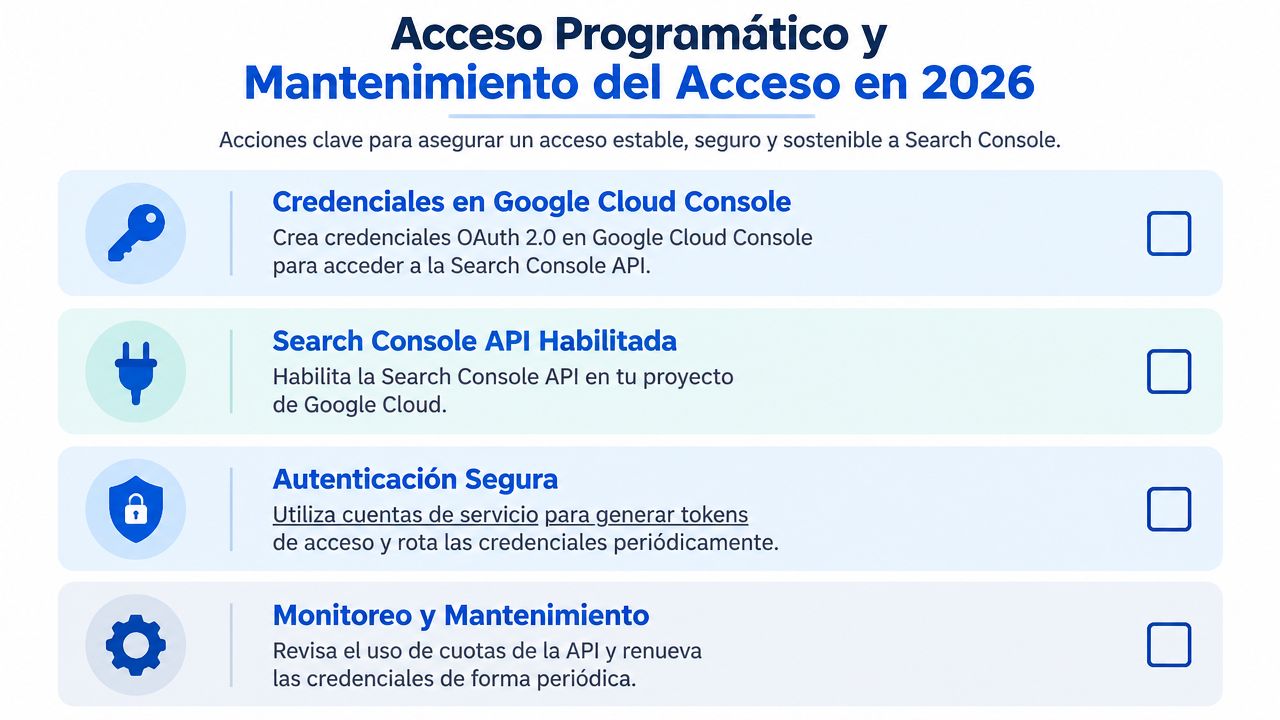
Las integraciones con dashboards, scripts o flujos internos necesitan credenciales bien documentadas, permisos limitados y una persona responsable de su renovación. Si el equipo usa cuentas de servicio o tokens OAuth para extraer rendimiento, inspección de URL o cobertura, conviene tratar esas credenciales como parte del activo digital del cliente, no como un apunte técnico menor.
Aquí encajan bien los equipos que también trabajan analítica de datos y reporting, como los flujos que suele ordenar esta perspectiva de analítica de datos en marketing. Cuando el acceso está bien definido, el dato fluye sin depender de una sola persona.
Checklist de mantenimiento que sí merece revisión
- Credenciales en un gestor compartido: deja claro quién las creó y quién puede renovarlas.
- API habilitada y documentada: registra qué proyecto la usa y para qué dashboards.
- Rotación de accesos y claves: evita que una integración vieja quede viva por inercia.
- Revisión periódica de propietarios: confirma que siguen siendo las personas correctas.
- Revocación de accesos antiguos: cierra la puerta a ex-agencias y colaboradores que ya no participan.
- Control de cuotas y eventos: vigila si algo deja de responder o cambia de permiso.
La dirección real de 2026 apunta al acceso agentico, donde herramientas y asistentes consultarán datos en nombre del equipo sin pasar cada vez por una persona. Eso solo funciona si la gobernanza está bien montada desde el principio, porque una automatización sin permisos claros no acelera nada, solo multiplica errores.
Si tu equipo necesita ordenar el acceso a Search Console, revisar permisos heredados o preparar una transición a flujos más automatizados, en Optimiza Growth Agency trabajan SEO técnico, analítica y automatización con enfoque operativo. Pueden ayudarte a auditar la propiedad, dejar claro quién debe tener acceso y montar un sistema que no se rompa cuando cambie la agencia, el CMS o el responsable interno.